Total (CHF 439.95 / pièce(s))
CHF 439.95
Prix TVA incl.
Livraison gratuite
Droit de retour de 14 jours inclus (30 jours avec)
Points forts & détails
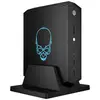
Intel NUC 12 Pro Kit NUC12WSHv5 Barebone
- 7680 x 4320 Pixel
- Intel® Core™ i5 i5-1250P 12e génération (Alder Lake) 12 coeur(s) / max. 4.4 GHz
- SDRAM DDR4 3200 MHz
- Intel Graphiques Iris XE
- sans système d'exploitation
Caractéristiques techniques
- Type de produit
Barebone
- Modèle
NUC 12 Pro Kit NUC12WSHv5
- Résolution écran
7680 x 4320 Pixel
- Série de processeur
Intel® Core™ i5
- Processeur
Intel® Core™ i5 i5-1250P
- Processeur / Modèle
i5-1250P
- Processeur / Génération
12e génération (Alder Lake)
- Processeur multi-cœurs (nombre)
12 x
- Fréquence d'horloge turbo (max.) du processeur
4.4 GHz
- Processeur / Cache
12 Mo
- Type de mémoire vive
SDRAM DDR4
- Mémoire vive / cadence
3200 MHz
- Nombre d'emplacements de mémoire
2
- RAM / capacité max.
64 GB
- Adaptateur graphique embarqué
non
- Adaptateur graphique embarqué (marque du GPU)
Intel
- Adaptateur graphique embarqué (modèle)
Graphiques Iris XE
- Capacité du disque dur (totale)
0 GB
- Capacité disque dur 1
0 GB
- Version Bluetooth®
5.2
- Internet mobile
WiFi
- Disposition du clavier
pas de clavier fourni
- Nombre de DisplayPort
1 x
- Nombre HDMI™
1 x
- Nombre Thunderbolt
2 x
- Nombre d'interfaces USB 2.0 type A
1 x
- Nombre de USB Type A 3.1 / 3.2 Gen 1
3 x
- Interfaces
HDMI™
WiFi
Gigabit-LAN (1 Gbit/s)
USB 3.1 (Gen 1)
DisplayPort
USB 2.0
Thunderbolt 4
- Couleur
noir
- Largeur
117 mm
- Hauteur
54 mm
- Profondeur
112 mm
- Puissance du bloc d'alimentation
120 W
- Système d'exploitation (version)
sans système d'exploitation
- Hauteur
54 mm
- Nombre de 10 Gigabit LAN
1 x
- Facteur de forme
Module M.2
- Refroidissement
Actif
- Cadence d'horloge
3200 MHz
- Facteur de forme
UCFF
- UKCA
oui
Documents & téléchargements
Conseils d'utilisation et de sécurité
Conseils d'utilisation et de sécurité 2841323 Intel Barebone NUC 12 Pro Kit NUC12WSHv5 Intel® Core™ i5 i5-1250P FreeDOS RNUC12WSHV50002
Description
Technologie Intel Trusted ExecutionLa technologie Intel ® Trusted-EXECUTION améliore la sécurité des PC. Il comprend une série d'extensions matérielles pour les processeurs Intel ® et les chipsets qui fournissent des fonctions de sécurité supplémentaires pour la plate-forme de bureau numérique, telles que le démarrage sécurisé des programmes système et du système d'exploitation et l'exécution d'applications dans un domaine protégé. Cela permet un environnement dans lequel les applications s'exécutent sur leur propre zone, à l'écart de tous les autres logiciels du système.Technologie Intel ® de virtualisation des E/S (VT-d)La technologie Intel ® directed I/O VT-d (VT-d) continue de prendre en charge les solutions de virtualisation existantes pour les systèmes IA-32 (VT-x) et les processeurs Intel ® (VT-i) et les étend de nouveau à la virtualisation des périphériques d'E/S. Intel VT-d peut aider les utilisateurs à améliorer la sécurité et la fiabilité des systèmes ainsi que les performances des appareils d'E/S dans les environnements virtuels.Technologie Intel ® VT-xLa technologie Intel ® VT-x permet d'utiliser une plate-forme matérielle comme plusieurs plates-formes « virtuelles ». Il offre une plus grande facilité de gestion grâce à une réduction des temps d'arrêt et un maintien de la productivité en déplaçant les opérations de traitement sur des partitions séparées.Nouvelles instructions Intel ® AESIntel ® AES New instructions (Intel ® AES-ni) est une compilation d'instructions pour le cryptage et le décryptage rapides et sécurisés des données. Les AES-ni sont des composants précieux pour les applications cryptographiques, par exemple pour : les applications de cryptage/décryptage de masse, l'authentification, la génération de numéros aléatoires et le cryptage d'authentification.Version TPMTPM (Trusted Platform module) est un composant qui, au démarrage du système, offre une sécurité au niveau du matériel à l'aide de clés de sécurité, de mots de passe et de fonctions de cryptage et de hachage.Version du micrologiciel Intel ® meLe micrologiciel Intel ® Management Engine (Intel ® me FW) utilise des fonctions de plate-forme intégrées ainsi que des applications de gestion et de sécurité pour la gestion à distance des ordinateurs hors bande au sein d'un réseau.Max. Fréquence d'horloge turboLa fréquence d'horloge maximale du turbo est la fréquence d'horloge maximale à un seul cœur à laquelle le processeur peut fonctionner avec la technologie Intel ® Turbo Boost et, le cas échéant, avec Intel ® Thermal Velocity Boost. La fréquence est mesurée en gigahertz (GHz) ou en milliards de cycles par seconde.Qualification Intel ® vProLa plate-forme Intel vPro est une série de technologies et de matériel qui sont utilisées pour créer des terminaux d'informatique professionnelle avec des performances de pointe, une sécurité intégrée, une administrabilité moderne et une stabilité de plate-forme. Technologie audio HD Intel ®Le son haute définition Intel ® (Intel ® HD audio) peut lire plus de canaux de haute qualité que les formats audio intégrés précédents. De plus, Intel ® High-DEFINITION audio offre la technologie nécessaire pour prendre en charge les derniers contenus audio.Carte graphique intégréeLe graphique intégré offre une qualité graphique exceptionnelle, des performances graphiques rapides et des options d'affichage flexibles sans utiliser de carte graphique séparée.Mémoire Intel ® OptaneLa mémoire Intel ® Optane est une nouvelle classe révolutionnaire de mémoire non volatile située entre la mémoire système et la mémoire de données pour accélérer la performance et la réactivité du système. En combinaison avec Intel ® Rapid Storage, il gère de manière transparente plusieurs niveaux de stockage, lorsqu'un disque virtuel est fourni pour le système d'exploitation. Cela garantit que les données fréquemment utilisées se trouvent au niveau de stockage le plus rapide. La mémoire Intel ® Optane nécessite une configuration matérielle et logicielle spécifique. Les conditions de configuration sont disponibles à l'adresse .TPMLe module TPM (Trusted Platform module) est un composant de la carte mère spécialement conçu pour améliorer la sécurité de la plate-forme et qui dépasse les fonctions des logiciels modernes en fournissant une zone protégée pour les opérations importantes et d'autres tâches critiques pour la sécurité. Le module Trusted-Platform utilise à la fois du matériel et des logiciels pour protéger les clés de cryptage et de signature lors de leurs phases les plus sensibles, à savoir lorsque les clés sont utilisées sans cryptage sous forme de texte.
Ce texte a été traduit par une machine.
Modèle
- Type de boîtier : UCFFType de produit : mini PC Barebone. Type de BIOS : EEPROM. Mémoire vive prise en charge : SDRAM DDR4Nombre d'emplacements mémoire : 2Mémoire RAM : 64 Gb maximum. Lecteurs de stockage pris en charge : SSDInterface lecteur de mémoire : M.2Série ATA III. Nombre de ports LAN Ethernet (RJ-45) : 1. Normes Wi-Fi : Wi-Fi 6e (802.11ax)Version Bluetooth : 5.2. Refroidissement : actif. Alimentation : 120 W.
Avertissement
HDMI® est une marque déposée de HDMI Licensing L.L.C.L'image du produit peut être différente des caractéristiques techniques.
- HDMI est une marque déposée de HDMI Licensing L. L. C.
- Bluetooth® est une marque déposée de Bluetooth SIG, Inc.
Systèmes PC fréquemment recherchés:
- Apple iMac
- Apple Mac Studio
- Barebones
- HTPC
- Mac Mini
- Mini PC
- Mini PC i5
- Mini PC i7
- Mini-PC Acer
- Mini-PC Asus
- Mini-PC GMKtec
- Mini-PC Lenovo
- Mini-PC Windows 11
- PC All-in-One
- PC All-in-One HP
- PC de bureau
- PC de bureau Lenovo
- PC de bureau Windows
- PC de gaming
- PC Gaming Asus
- PC Gaming HP
- PC HP
- PC industriels
- PC Windows 11
- Poste de travail PC
- Serveur
- Serveur HP
- Station de travail HP
- Station de travail Lenovo
Accessoires
(*Les prix indiqués sont hors taxe.)L'accessoire nécessaire est impératif pour pouvoir utiliser le produit conformément à la description